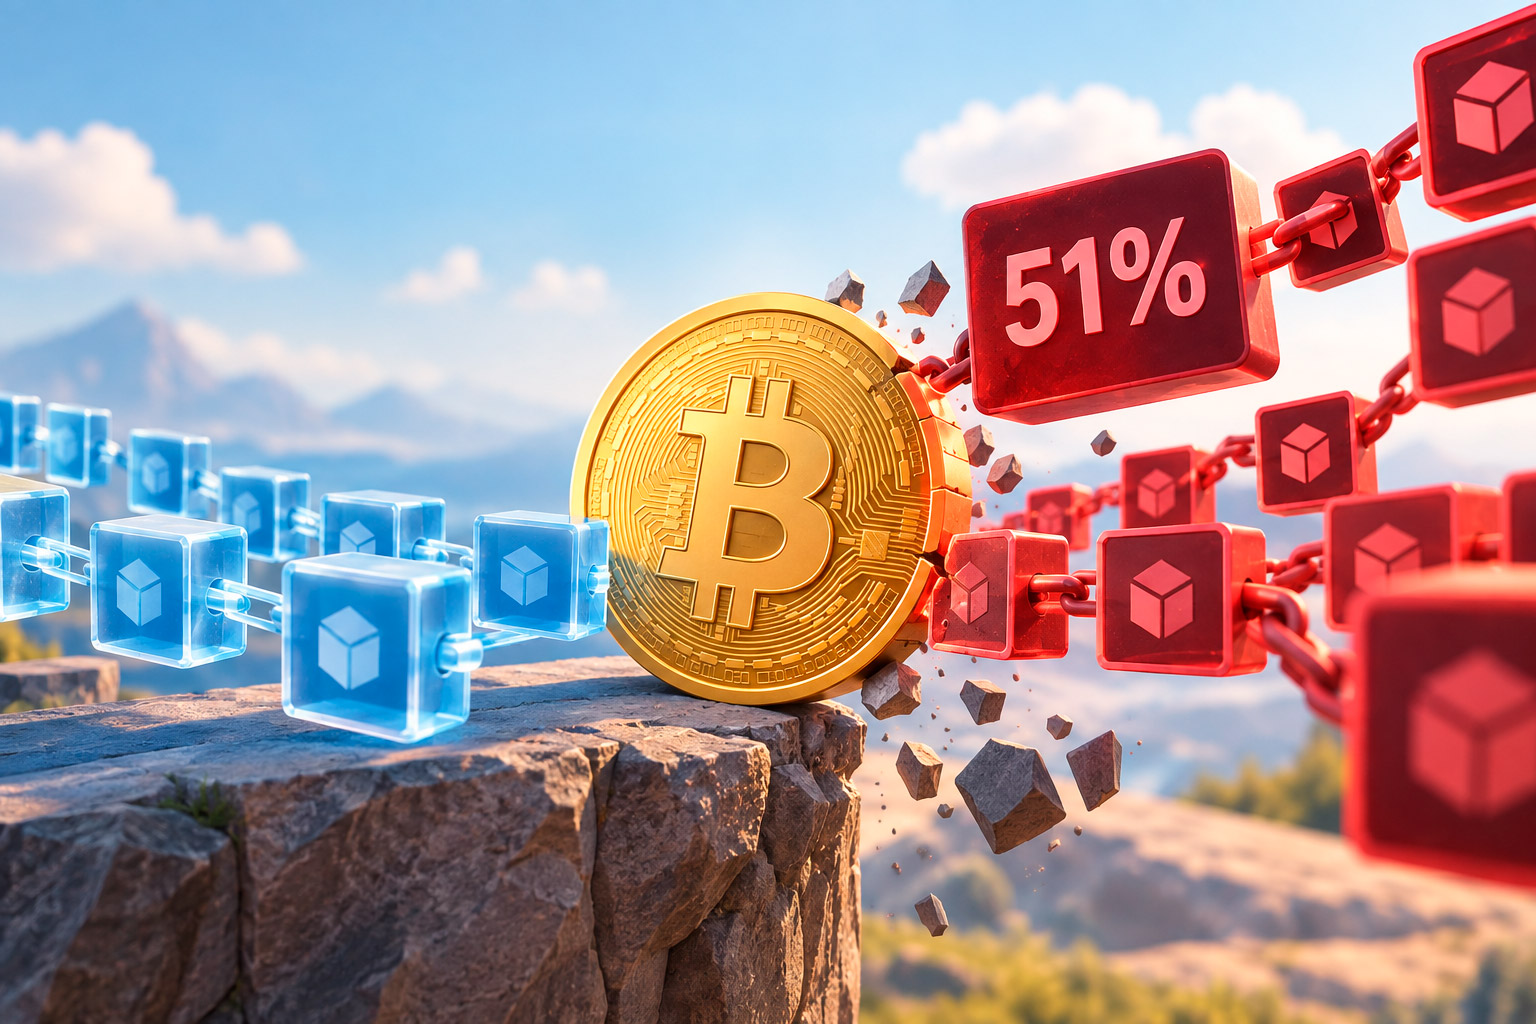
Термин «атака 51%» описывает сценарий, при котором один участник или скоординированная группа получает контроль более чем над половиной вычислительной мощности (хешрейта) сети с механизмом консенсуса proof-of-work — или, в случае блокчейнов на proof-of-stake, более чем над половиной застейканных токенов. Такая доля контроля позволяет злоумышленнику переписывать недавнюю историю транзакций и тратить одни и те же монеты дважды. Разбираем, как эта атака работает технически, где она реально удавалась и почему разговор о взломе биткоина таким способом сегодня — это скорее упражнение в экономических расчётах, чем реальный сценарий риска.
Как технически работает атака
В основе proof-of-work блокчейнов вроде биткоина лежит простое правило: все участники сети признают истинной ту версию цепочки блоков, которая оказалась самой длинной, то есть потребовала больше всего суммарных вычислений для своего создания. Атакующий с контролем более 50% всей вычислительной мощности сети способен воспользоваться этим правилом: он тайно, параллельно с публичной сетью, начинает вычислять собственную, альтернативную цепочку блоков, в которую не включает свою же более раннюю транзакцию — например, перевод криптовалюты на криптобиржу с последующим обменом на другой актив и выводом уже настоящих денег.
По данным аналитиков, атака на сеть Ethereum Classic в 2020 году оказалась экономически возможной именно потому, что сеть использовала тот же алгоритм майнинга, что и куда более крупная Ethereum, — злоумышленнику было достаточно арендовать лишь небольшую часть общей мощности сети Ethereum, чтобы полностью доминировать над значительно меньшей по размеру сетью её «форка», потратив на всю атаку менее 200 тысяч долларов при похищенной сумме свыше 5 млн долларов.
Пока атакующий тайно наращивает свою альтернативную цепочку, публичная сеть продолжает жить обычной жизнью, считая исходную транзакцию подтверждённой. Как только скрытая цепочка атакующего становится длиннее публичной, он публикует её — и по базовому правилу консенсуса вся сеть автоматически переключается именно на эту, более длинную версию истории, отменяя все транзакции, которые в неё не попали, включая исходный платёж атакующего. В результате криптовалюта, которую атакующий уже успел обменять и вывести через биржу, формально возвращается обратно на его собственный счёт — классическая схема «двойного расходования» (double-spending), когда одни и те же монеты фактически тратятся дважды.
Реальные случаи: от Ethereum Classic до Monero
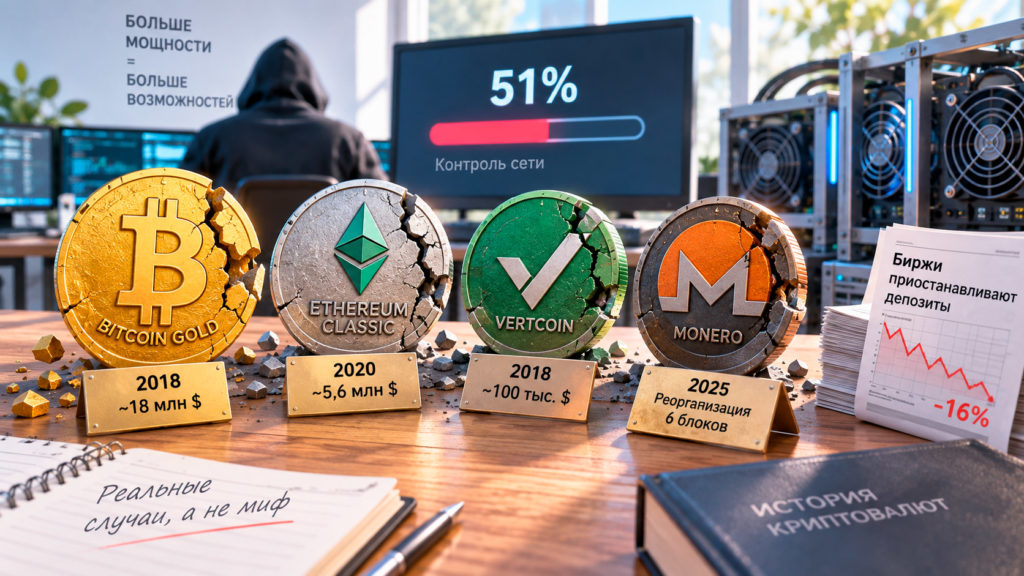 Несмотря на теоретическую сложность объяснения, атака 51% — далеко не гипотетический сценарий из учебника, а реально случавшееся событие в истории криптовалют, причём неоднократно:
- Bitcoin Gold, май 2018 года — злоумышленник провёл двойное расходование на сумму около 18 млн долларов, арендовав вычислительные мощности для временного захвата контроля над сетью; после атаки монета потеряла свыше 98% стоимости в течение следующих двух лет;
- Ethereum Classic, январь и август 2020 года — сеть подверглась сразу нескольким атакам, крупнейшая из которых в августе 2020 года позволила похитить около 5,6 млн долларов через реорганизацию свыше 14 тысяч блоков в совокупности за три отдельных инцидента;
- Vertcoin, декабрь 2018 года — менее известная, но показательная атака с двойным расходованием монет на сумму около 100 тысяч долларов;
- Monero, август 2025 года — проект Qubic заявил, что временно захватил большинство хешрейта сети Monero, проведя реорганизацию из шести блоков; крупные биржи, включая Kraken, немедленно приостановили приём депозитов, а цена токена упала более чем на 16% за неделю.
Таблица 1. Ключевые случаи успешных атак 51%
| Блокчейн | Год | Ущерб | Особенность |
|---|---|---|---|
| Bitcoin Gold | 2018 | ~18 млн долларов | Потеря свыше 98% стоимости монеты после атаки |
| Ethereum Classic | 2020 | ~5,6 млн долларов | Реорганизация свыше 14 000 блоков за 3 атаки |
| Vertcoin | 2018 | ~100 тысяч долларов | Двойное расходование 603 монет |
| Monero | 2025 | Не в форме прямой кражи | Реорганизация 6 блоков, падение цены на 16%+ за неделю |
Показательная деталь случая Ethereum Classic — сеть использовала тот же алгоритм майнинга, что и куда более крупная (на тот момент) сеть Ethereum, а значит, майнеры Ethereum могли практически бесплатно перенаправить часть своих мощностей для атаки на менее защищённую «соседнюю» сеть: по оценкам аналитиков, часовая атака на Ethereum Classic обходилась примерно в 3800 долларов против 513 тысяч долларов для атаки на сам биткоин в тот же период — разница на два порядка, наглядно демонстрирующая, насколько сильно защищённость блокчейна зависит от абсолютного размера его собственной вычислительной сети, а не от возраста или репутации проекта.
Почему биткоин остаётся практически неуязвимым
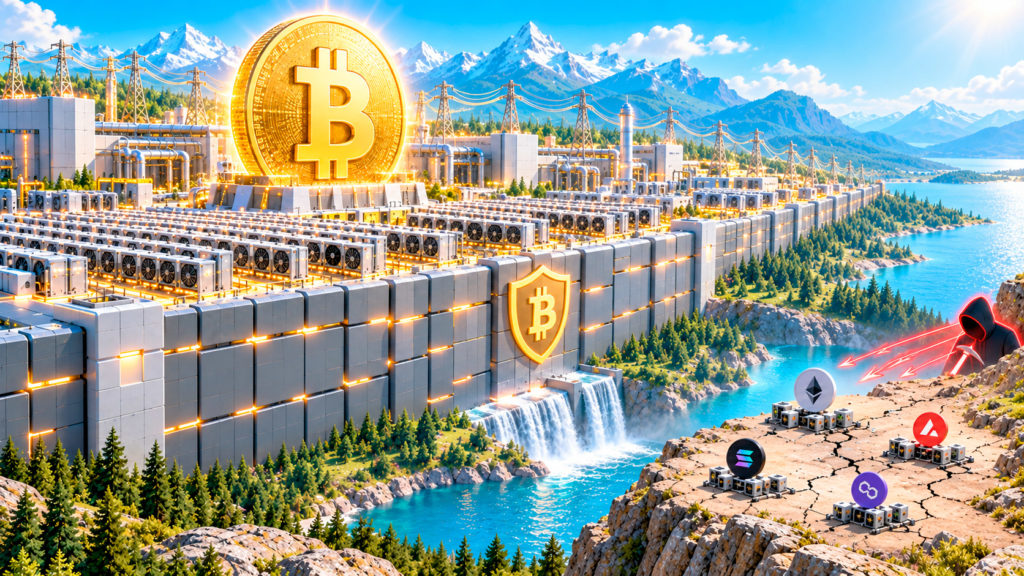 Ключевой фактор защиты биткоина от подобной атаки — не какая-то уникальная технология, отсутствующая у Ethereum Classic или Bitcoin Gold, а чисто экономический барьер: колоссальный абсолютный размер вычислительной мощности сети. По оценкам 2026 года, стоимость проведения атаки 51% на биткоин исчисляется миллиардами долларов — в отдельных расчётах фигурирует сумма свыше 6 млрд долларов, а стоимость всего одного часа подобной атаки оценивается в диапазоне сотен миллионов долларов с учётом затрат на оборудование и электроэнергию. При этом готового рынка аренды вычислительных мощностей такого масштаба под алгоритм SHA-256, на котором работает биткоин, просто не существует — злоумышленнику пришлось бы фактически построить и скрыть собственную промышленную майнинговую ферму, сопоставимую по размеру с крупнейшими публично известными операциями в мире.
Интересный факт: изначально теоретический порог для подобной атаки на ранних блокчейн-системах оценивался всего в 33%, а не в 51% — переход к текущему, более высокому порогу произошёл благодаря усовершенствованию механизма консенсуса, названного в честь Сатоши Накамото (Nakamoto Consensus), который лежит в основе современных proof-of-work сетей вроде биткоина и позволил повысить порог необходимого контроля почти вдвое.
Исследование, охватывающее период с 2018 по 2024 год, показало показательную закономерность: 85% успешных атак 51% пришлось именно на блокчейны в первые три года их существования — то есть уязвимость резко концентрируется среди молодых, ещё не набравших критическую массу вычислительной мощности проектов, а не распределена равномерно по всей отрасли. Это объясняет разрыв в три-четыре порядка между стоимостью атаки на биткоин и стоимостью атаки на менее защищённые молодые сети, которая по оценкам 2026 года может составлять всего около 50 тысяч долларов для наиболее уязвимых проектов.
Что атака 51% не может сделать даже теоретически
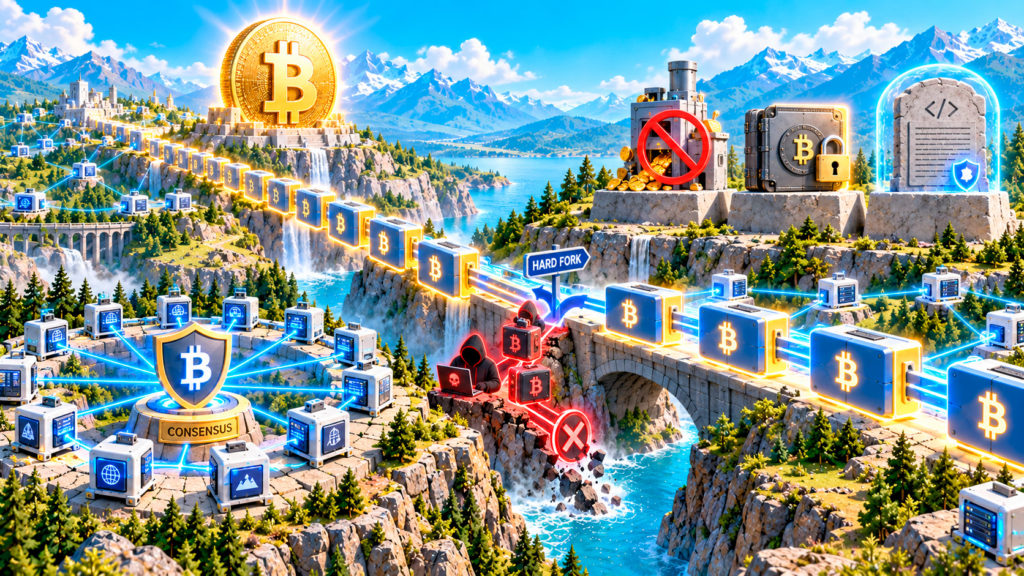 Важно понимать реальные пределы возможностей злоумышленника, даже если ему гипотетически удалось получить необходимый контроль над сетью. Атака 51% позволяет переписывать недавнюю историю и проводить двойное расходование, но не даёт атакующему возможности создавать новые монеты сверх заложенного протоколом лимита эмиссии, красть монеты с чужих кошельков без доступа к приватным ключам их владельцев или произвольно изменять фундаментальные правила самого протокола без согласия остальных участников сети.
Более того, у сообщества остаётся крайняя мера противодействия даже после успешной атаки — хардфорк, то есть скоординированное обновление протокола, которое аннулирует цепочку атакующего и восстанавливает легитимную историю транзакций. На практике сообщества Bitcoin Gold и Ethereum Classic предпочли не идти на этот шаг и смирились с потерями, но сам факт существования подобного «ядерного варианта» показывает, что атакующий с контролем большинства хешрейта не обладает абсолютной властью над децентрализованной сетью — сообщество способно преодолеть даже майоритарный контроль, если наберётся достаточного консенсуса для этого. Похожий принцип защиты через распределённое согласие участников, а не через единый централизованный контролирующий орган, лежит в основе и более широкой дискуссии о преимуществах и уязвимостях децентрализованных систем в целом, включая их применение в финансовой сфере за пределами чисто криптовалютных технологий.
Переход на proof-of-stake как структурное решение проблемы
Наиболее радикальный ответ на угрозу атаки 51% дала сама индустрия — переход крупных блокчейнов с proof-of-work на альтернативный механизм консенсуса proof-of-stake, при котором право подтверждать транзакции определяется не вычислительной мощностью, а объёмом застейканных, то есть заблокированных в качестве залога криптоактивов. Самый заметный пример подобного перехода — обновление Ethereum в 2022 году, получившее название «Слияние» (The Merge): для атаки 51% на подобную сеть злоумышленнику пришлось бы приобрести и рискнуть большинством всех застейканных токенов сети, что экономически и логистически ещё сложнее, чем накопление сопоставимой вычислительной мощности в классической модели proof-of-work.
Помимо полного перехода на proof-of-stake, отрасль выработала и промежуточные защитные механизмы для сетей, продолжающих работать на proof-of-work, — увеличение требуемого числа подтверждений перед зачислением депозита на бирже, гибридные модели консенсуса, сочетающие элементы обеих систем, и специальные протоколы вроде MESS в сети Ethereum Classic, которые делают глубокую реорганизацию блокчейна экономически и технически более затратной для потенциального атакующего.
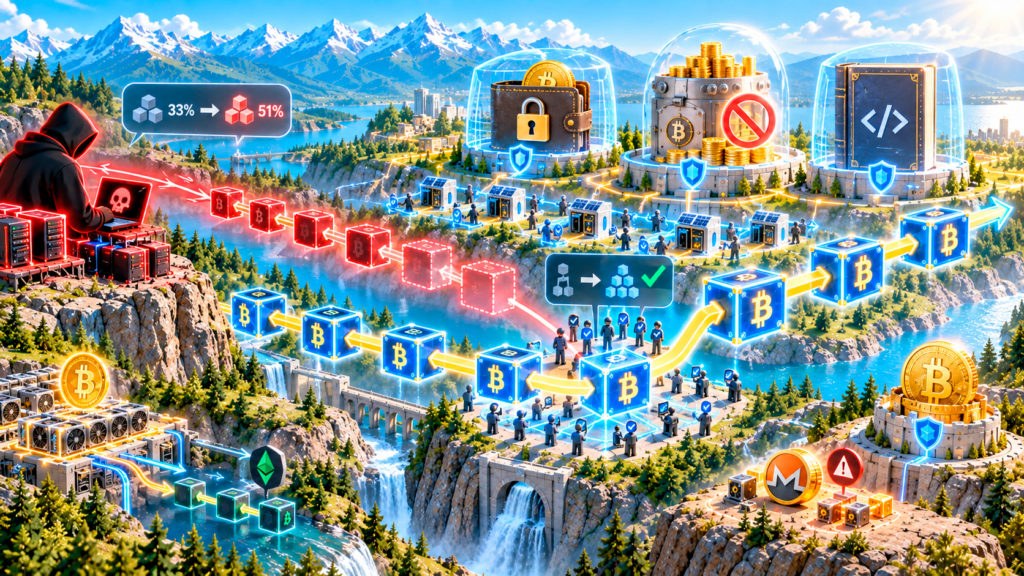
- Значит ли инцидент с Monero 2025 года, что даже крупные криптовалюты больше не защищены от атаки 51%? Инцидент показал, что даже блокчейны с многомиллиардной капитализацией не обладают абсолютным иммунитетом, если их абсолютная вычислительная мощность в какой-то момент оказывается недостаточной относительно возможностей потенциального атакующего. При этом сама Monero — специфический случай: её защита строится не столько на колоссальном абсолютном хешрейте, как у биткоина, сколько на других механизмах приватности сети, что делает прямое сравнение с угрозой для биткоина некорректным.
- Можно ли назвать атаку 51% полноценным взломом блокчейна в привычном понимании этого слова? Не совсем — технически блокчейн при такой атаке продолжает работать именно так, как был спроектирован: правило признания самой длинной цепочки истинной срабатывает корректно, просто исходное допущение о честности большинства участников сети в конкретный момент оказывается нарушенным. Это не эксплуатация технической уязвимости или ошибки в коде, а прямая эксплуатация фундаментального экономического допущения, на котором строится модель консенсуса proof-of-work.