

Газпромбанк, Московская биржа и Национальная система платёжных карт в 2026 году совместно протестировали постквантовую криптографию на реальной инфраструктуре — не потому, что квантовый компьютер, способный взломать банковское шифрование, уже существует, а потому, что данные, перехваченные и сохранённые сегодня, злоумышленник теоретически сможет расшифровать через десять-пятнадцать лет, когда такой компьютер появится. Разбираем, что из угрозы квантовых вычислений банковскому шифрованию подтверждено техническими стандартами уже сейчас, а что остаётся отдалённой перспективой.
В чём конкретно состоит угроза
Современное шифрование, которое защищает почти любую банковскую операцию — от онлайн-платежа до передачи данных между банками, — опирается на математические задачи, которые обычному компьютеру решить практически невозможно за разумное время: разложение больших чисел на простые множители (алгоритм RSA) или вычисление дискретного логарифма на эллиптических кривых (ECDSA, ECDH). Именно вычислительная сложность этих задач, а не какая-то абсолютная неуязвимость, обеспечивает безопасность. Гипотетический достаточно мощный квантовый компьютер, использующий алгоритм Шора, способен решить обе эти задачи кардинально быстрее классического компьютера — то есть теоретически способен взломать именно те алгоритмы, на которых сегодня держится защита банковских транзакций, интернет-трафика и цифровых подписей.
Harvest now, decrypt later: угроза, актуальная уже сегодня
 Ключевая причина, почему банки и регуляторы обсуждают квантовую угрозу уже сейчас, а не откладывают разговор до момента появления такого компьютера, — модель атаки «собери сейчас, расшифруй потом» (harvest now, decrypt later). Злоумышленник, обладающий возможностью перехватывать и хранить зашифрованный трафик, может годами накапливать архив данных, которые не способен прочитать сегодняшними средствами, — а затем расшифровать их одномоментно, как только получит доступ к достаточно мощному квантовому компьютеру. Для данных с коротким сроком актуальности (разовый платёж по карте) эта угроза не критична, но для информации, которая должна оставаться конфиденциальной десятилетиями — банковской тайны, персональных данных, коммерческих контрактов, — риск вполне реален уже в момент передачи, а не только в гипотетический момент появления квантового взломщика.
Что уже стандартизировано: три алгоритма NIST
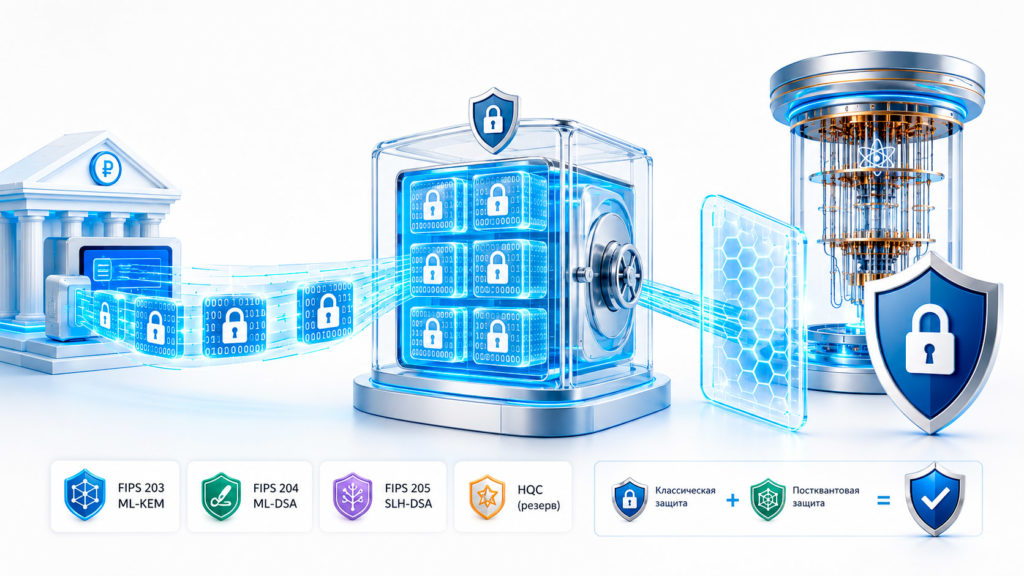
В августе 2024 года Национальный институт стандартов и технологий США (NIST) завершил восьмилетний процесс стандартизации и выпустил три финальных постквантовых стандарта:
Таблица 1. Три постквантовых стандарта NIST
| Стандарт | Название алгоритма | Назначение |
|---|---|---|
| FIPS 203 | ML-KEM (на основе CRYSTALS-Kyber) | Защищённый обмен ключами — замена RSA и ECDH |
| FIPS 204 | ML-DSA (на основе CRYSTALS-Dilithium) | Цифровая подпись — замена RSA и ECDSA, основной рекомендуемый алгоритм |
| FIPS 205 | SLH-DSA (на основе SPHINCS+) | Резервная цифровая подпись на основе хеш-функций — консервативный запасной вариант с другим математическим фундаментом |
В марте 2025 года NIST дополнительно выбрал четвёртый алгоритм — HQC, основанный на кодах с коррекцией ошибок, — как резервный механизм обмена ключами на случай, если в математическом фундаменте решётчатых алгоритмов (lattice-based), лежащих в основе ML-KEM и ML-DSA, будет обнаружена уязвимость. Именно поэтому большинство реальных внедрений сейчас используют гибридный режим — постквантовый алгоритм работает параллельно с классическим (например, ML-KEM вместе с X25519), а не вместо него: если в новом, ещё относительно молодом алгоритме найдут слабость, классическая часть продолжит защищать канал связи.
Как банки и биржи готовятся уже сейчас
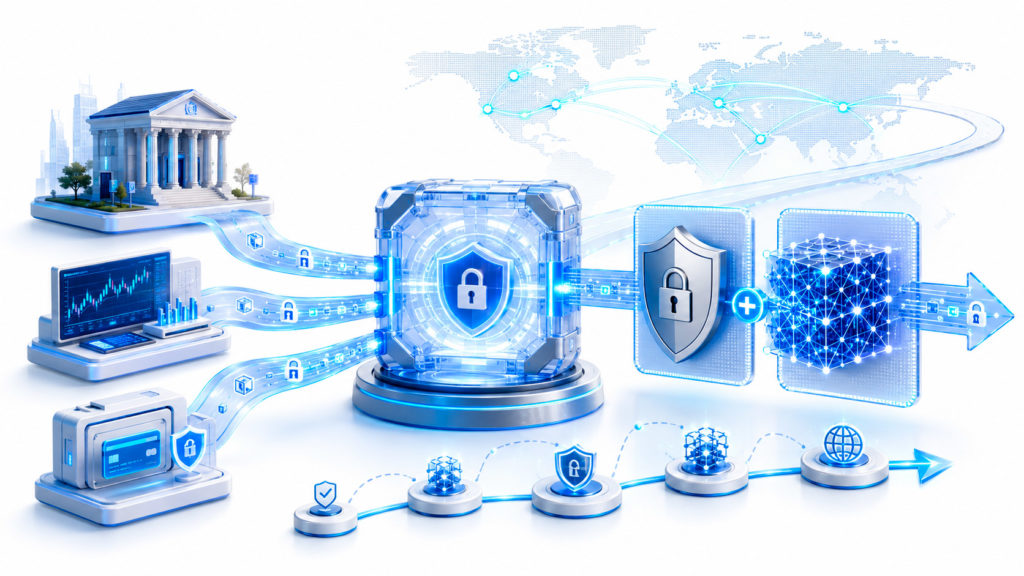 Хотя массовая миграция на постквантовые стандарты по большинству дорожных карт растянута до 2030-2035 годов, отдельные пилотные проекты в финансовом секторе уже реализованы на практике. В России, по данным отраслевых источников, Газпромбанк, Московская биржа и НСПК провели совместное тестирование постквантовой криптографии на своей инфраструктуре, а в МФТИ разработали метод цифровой подписи, устойчивый к квантовым атакам. Параллельно был создан первый российский квантово-устойчивый TLS-шлюз — решение для защиты канала связи, а не только отдельной транзакции.
Интересный факт: стандартизация постквантовых алгоритмов NIST заняла восемь лет — от начала конкурсного отбора в 2016 году до публикации финальных стандартов FIPS 203, 204 и 205 в августе 2024 года, что сопоставимо по продолжительности с полным циклом разработки нового поколения банковских карт.
На международном уровне федеральное ведомство по информационной безопасности Германии (BSI) с 2021 года последовательно публикует требования по переходу на новые стандарты, а актуальная версия его технического руководства прямо рекомендует использовать постквантовые алгоритмы ML-KEM и ML-DSA только в гибридном режиме совместно с классическими методами защиты — тот же принцип «не заменять, а дополнять», что применяется и в других юрисдикциях. Полную миграцию ИТ-систем на новые стандарты немецкое ведомство планирует завершить до 2030 года, а в США агентство национальной безопасности установило схожий срок — 2030 год — для обязательного перехода критических систем национальной безопасности на новые алгоритмы.
Кому эта угроза актуальна в первую очередь
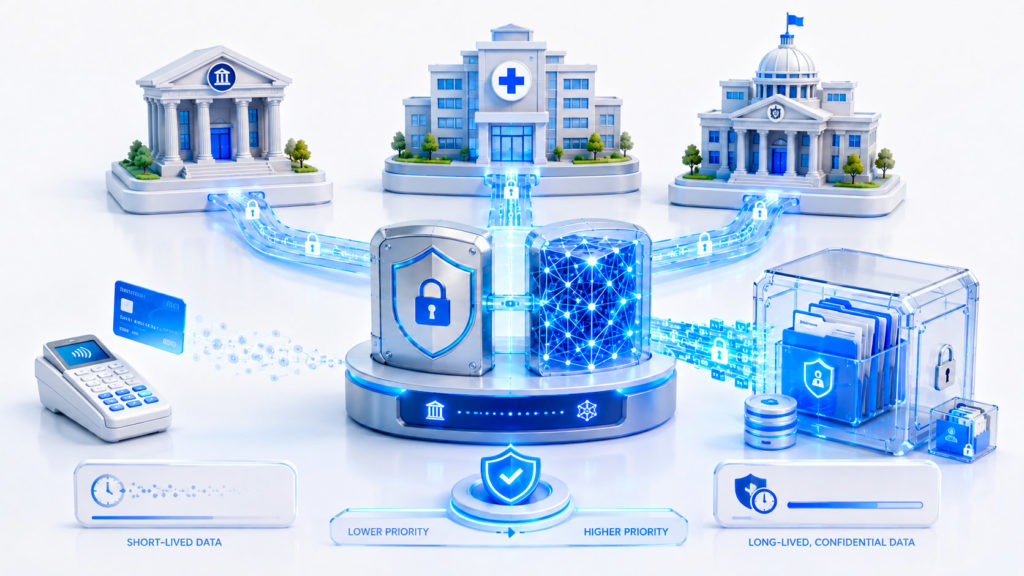 Практический совет отраслевых экспертов по кибербезопасности: в первую очередь готовиться к постквантовому переходу должны организации, которые хранят конфиденциальные данные в течение длительного времени, — банки, системы здравоохранения и государственные учреждения. Повседневные операции с коротким жизненным циклом данных, такие как разовый платёж картой, менее уязвимы для модели «собери сейчас, расшифруй потом» именно из-за скоротечности актуальности самой информации — к моменту гипотетического появления квантового взломщика конкретная транзакция давно потеряет практическую ценность для злоумышленника. Иначе обстоит дело с банковской тайной, историей операций клиентов и коммерческими контрактами, конфиденциальность которых предполагается на годы и десятилетия вперёд, — именно эти категории данных банки в первую очередь переводят на гибридное постквантовое шифрование уже сейчас. Похожая логика поэтапного, а не одномоментного перехода на новые протоколы защиты применяется и в других областях банковской технологии — подробнее о принципах, которыми руководствуются банки при выборе между собственной и вендорской технологией защиты, можно прочитать в материале «зачем банку собственная нейросеть, а не готовое решение от вендора».
Почему пока рано говорить о неизбежном крахе банковского шифрования
Важная оговорка, которую часто упускают в алармистских заголовках: квантовый компьютер, достаточно мощный, чтобы реально взломать RSA или ECDSA в разумные сроки, на момент подготовки материала не существует ни у одной публично известной организации — существующие квантовые процессоры пока не приблизились к масштабу и стабильности, необходимым для практического запуска алгоритма Шора против современных ключей шифрования. Более того, сами постквантовые алгоритмы, хотя и стандартизированы NIST, остаются относительно молодой областью исследований: криптоанализ решётчатых задач — активная область науки, и теоретически нельзя исключить будущего прорыва, который ослабит математическую основу текущих постквантовых стандартов, — именно поэтому регуляторы настаивают на гибридном режиме, а не на немедленной полной замене классической криптографии.
Что это значит для обычных технологий защиты платежей
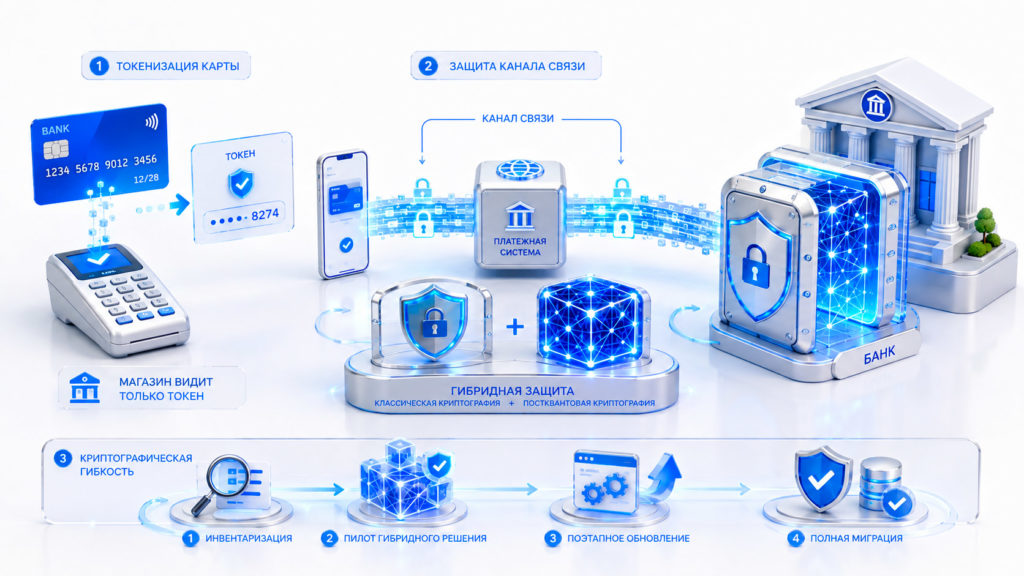 Стоит отдельно развести два слоя защиты, которые часто путают в разговоре о квантовой угрозе, — защиту самого канала связи (шифрование трафика между устройствами) и защиту данных карты при конкретной транзакции, о которой мы рассказывали в материале «токенизация карт». Токенизация решает другую задачу: она не даёт продавцу и посредникам увидеть настоящий номер карты, подменяя его одноразовым или ограниченным по времени токеном, — но сам обмен данными между устройством, платёжной системой и банком всё равно защищён классическим шифрованием, которое в перспективе десятилетий тоже подпадает под квантовую угрозу. Иначе говоря, постквантовая криптография и токенизация карт решают взаимно дополняющие, а не конкурирующие задачи защиты: одна отвечает на вопрос «прочитает ли злоумышленник данные канала связи через десять лет», а другая — на вопрос «увидит ли продавец настоящий номер карты прямо сейчас».
По данным TAdviser, в России уже создан первый квантово-устойчивый TLS-шлюз, а в МФТИ разработали собственный метод цифровой подписи, устойчивой к квантовым атакам, — страна параллельно с международными стандартами NIST развивает и независимые постквантовые решения через Технический комитет 26.
Практический вывод для бизнеса и разработчиков финансовых систем
Для компаний, разрабатывающих или поддерживающих финансовую инфраструктуру, из текущего состояния постквантового перехода вытекает конкретная практическая рекомендация — крипто-агильность (cryptographic agility): архитектура системы должна допускать относительно быструю замену используемого алгоритма шифрования без полной переработки всей инфраструктуры. Это требование звучит очевидно, но на практике многие системы, спроектированные десятилетия назад, жёстко завязаны на конкретный алгоритм шифрования, а его замена требует пересмотра значительной части кодовой базы. Именно поэтому регуляторы в своих дорожных картах закладывают не единомоментный переход, а поэтапный план: сначала инвентаризация используемых алгоритмов и мест их применения в инфраструктуре, затем гибридные пилотные проекты, и только потом — полная миграция на новые стандарты по мере готовности каждой конкретной системы.
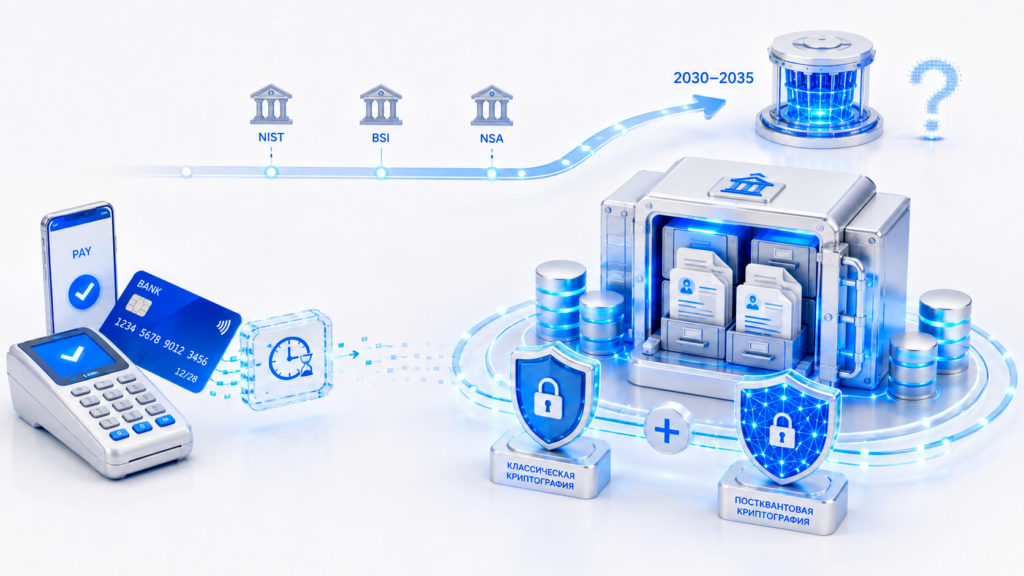
- Значит ли это, что мои сегодняшние банковские платежи в опасности прямо сейчас? Нет — для разовых операций с коротким жизненным циклом, таких как платёж картой, риск от гипотетического будущего квантового компьютера минимален, поскольку к моменту его появления конкретная транзакция утратит практическую ценность для злоумышленника. Актуальная угроза касается прежде всего данных, конфиденциальность которых должна сохраняться десятилетиями, — и именно на их защиту банки уже сейчас переходят на гибридное постквантовое шифрование.
- Когда ожидать появления квантового компьютера, способного реально взломать банковское шифрование? Точный срок неизвестен и является предметом споров даже среди специалистов — именно поэтому регуляторы (NIST, BSI, NSA) устанавливают целевые сроки полной миграции на постквантовые стандарты в диапазоне 2030-2035 годов, ориентируясь на принцип предосторожности, а не на точный прогноз момента появления такого компьютера.


