

По данным Банка России, за первый квартал 2026 года мошенники совершили почти 496 тысяч операций без добровольного согласия клиентов на сумму 7,4 млрд рублей. При этом сами банки за тот же период предотвратили свыше 16,7 млн попыток хищения почти на 1,8 трлн рублей — объём предотвращённого ущерба оказался примерно в 34 раза выше объёма реально похищенных денег. Разбираем, какие схемы обмана в 2026 году работают чаще всего, что изменилось с появлением дипфейков и как устроена правовая защита пострадавшего клиента.
Что показывает свежая статистика Банка России
Динамика 2026 года неоднозначная. С одной стороны, во втором квартале число мошеннических операций сократилось на 7,5% по сравнению с первым — до 458,7 тысячи случаев, а доля средств, которые банки возместили пострадавшим клиентам, выросла до 7% (514,6 млн рублей).
С другой стороны, регулятор отдельно фиксирует, что мошенники не сдаются, а адаптируют схемы под новые меры защиты: атаки с использованием вредоносного программного обеспечения выросли сразу на 131,7% по сравнению с предыдущим кварталом — то есть общее снижение числа случаев не означает снижения изобретательности злоумышленников в отдельных, более технологичных сегментах.
Таблица 1. Операции без согласия клиента: динамика 2025-2026 годов
| Период | Число операций | Сумма похищенного | Предотвращено попыток |
|---|---|---|---|
| 9 месяцев 2024 года | около 900 тыс. | 18,3 млрд руб. | 46,3 млн попыток на 9,2 трлн руб. |
| I квартал 2026 года | около 496 тыс. | 7,4 млрд руб. | 16,7 млн попыток на 1,8 трлн руб. |
| II квартал 2026 года | 458,7 тыс. (-7,5%) | данные уточняются | 17,5 млн попыток на 1,9 трлн руб. |
Главный технологический сдвиг 2026 года: дипфейки в реальном времени
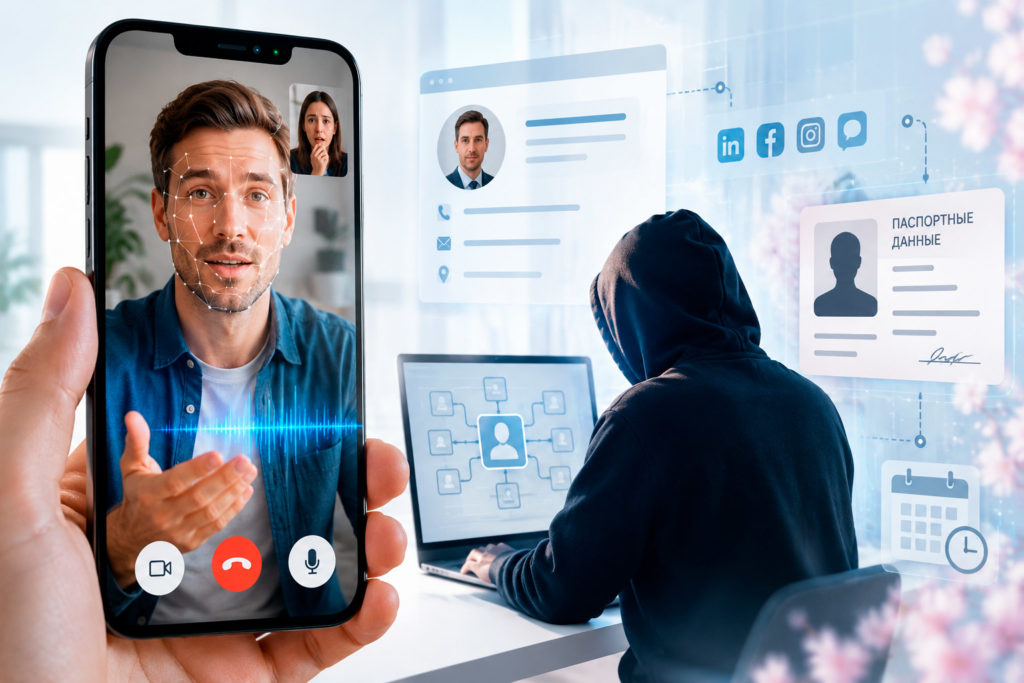
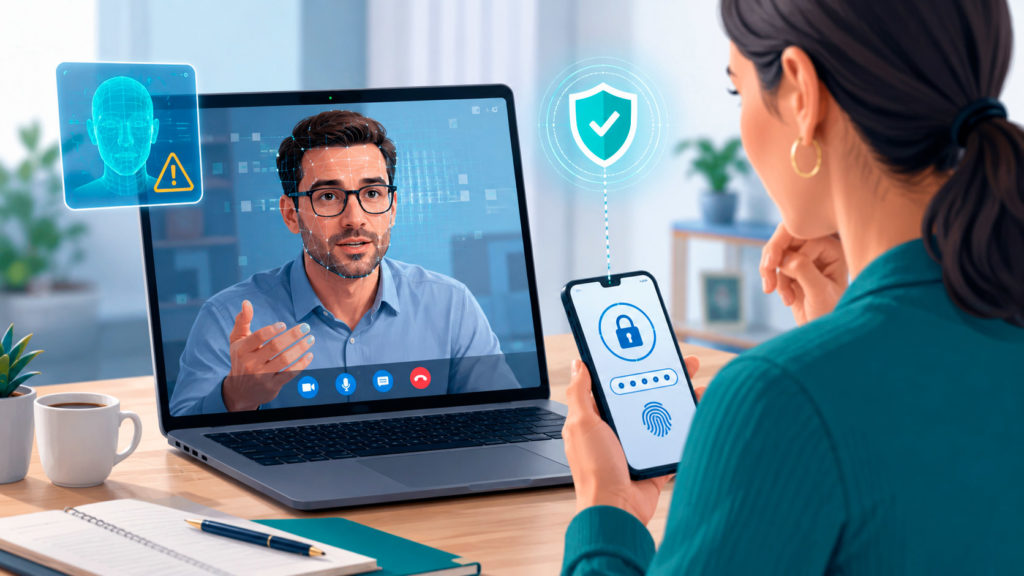 Если ещё несколько лет назад подделка голоса или видео требовала длительной обработки записи, то в 2026 году, по данным отраслевых экспертов, мошенники освоили дипфейки в реальном времени прямо во время видеозвонка. Механика схемы обычно выглядит так: жертве поступает видеозвонок в мессенджере от «родственника» или «руководителя», где злоумышленник в реальном времени подменяет своё лицо и голос на внешность и тембр знакомого человека, используя всего несколько секунд его записи, добытой из открытых публикаций в социальных сетях. Собеседник видит знакомое лицо, слышит характерную интонацию — и, не подозревая подмены, выполняет просьбу мошенника, чаще всего связанную со срочным переводом денег.
По данным аналитиков Positive Technologies, в 2025 году дипфейки окончательно перестали восприниматься как редкость и превратились в один из основных видов киберугроз, а генеративные модели продолжают улучшаться, из-за чего дополненные ими схемы социальной инженерии становятся всё убедительнее. Более того, злоумышленники начали использовать ИИ не только для имитации существующих людей, но и для создания полностью синтетических цифровых личностей — с паспортными данными, историей операций, профилями в социальных сетях и резюме на сайтах по поиску работы, — которые проходят первичную проверку банка и затем «выдерживаются» месяцами, прежде чем использоваться для крупного мошенничества. Такая отложенность делает подобные схемы особенно сложными для обнаружения задним числом.
Как банки защищаются от дипфейков технологически
 В противовес растущей убедительности синтетических голоса и видео банки и профильные сервисы усиливают многофакторную защиту, не полагающуюся на распознавание одного канала связи:
- многофакторная аутентификация — критичные операции требуют не только голосового или видеоподтверждения, но и дополнительного фактора: кода из смс, селфи или отдельного видеозвонка, который синтетический дипфейк, синхронизированный только под первый канал проверки, пройти не может;
- проверка liveness (динамическая проверка живого присутствия) — система просит человека произнести случайно сгенерированную в моменте комбинацию цифр или фразу, которую невозможно предугадать и заранее записать в дипфейк-модель.
Именно поэтому нейросетевые системы защиты банков всё чаще ориентируются не на распознавание «поддельного» лица или голоса как такового, а на поведенческие и контекстные аномалии в самой транзакции — подробнее о том, как устроен этот параллельный фронт защиты, мы разбирали в материале «как машинное обучение ловит банковских мошенников». Похожая логика применяется и в оценке заёмщиков при выдаче кредита, где нейросеть также ищет не одну явную «красную метку», а совокупность второстепенных признаков — подробнее в материале «нейросеть определяет заёмщика: как устроен кредитный скоринг на ИИ».
Мошенничество против юридических лиц и владельцев бизнеса
 Отдельная, менее заметная в публичном обсуждении категория — мошенничество, направленное на счета юридических лиц. По данным Банка России, только за один из отчётных периодов 2025 года было зафиксировано 456 операций без согласия клиента через обычные счета на сумму 161 млн рублей и 31 операция через Систему быстрых платежей на 4,8 млн рублей, при этом доля возврата средств для юрлиц оказалась заметно ниже, чем для физических лиц, — 6,6% и 1,8% соответственно. Показательная схема против бизнеса — имитация звонка или письма от «руководителя» или «главного бухгалтера» с просьбой срочно провести платёж контрагенту, зачастую усиленная тем же дипфейк-инструментарием, что применяется против частных лиц: голос имитированного руководителя по телефону значительно снижает у сотрудника бухгалтерии естественную настороженность, которая сработала бы при получении обычного текстового сообщения с аналогичной просьбой.
Интересный факт: по данным Банка России, за девять месяцев 2024 года банки предотвратили попытки хищения на 9,2 трлн рублей — это сопоставимо с существенной частью доходной части федерального бюджета России за тот же период, что показывает масштаб теневой борьбы банковских антифрод-систем, невидимой для большинства клиентов.
Что изменится в защите к концу 2026 года
Регуляторная база вокруг противодействия мошенничеству продолжает расширяться в течение всего 2026 года. С 1 марта 2026 года микрофинансовые организации обязаны проверять заёмщиков по базе данных Банка России о мошеннических операциях перед выдачей займа — если человек значится в этой базе, МФО обязана отказать в выдаче денег, а не просто предупредить клиента. Отдельно расширяется сама антифрод-инфраструктура: часть новых требований к банкам и операторам платёжных систем формально вступает в силу с 1 сентября 2026 года, но фактически будет применяться лишь с 1 декабря 2026 года — это включает в себя порядок обработки информации от национальной системы платёжных карт и процедуры выявления случаев выдачи наличных через банкоматы без добровольного согласия клиента.
Три классические схемы, которые никуда не делись
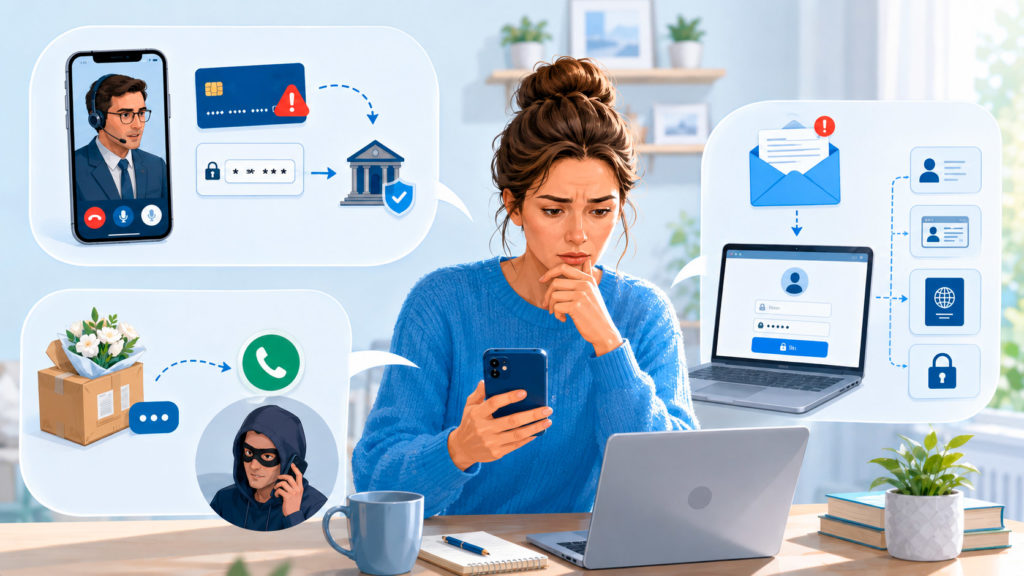
 Наряду с новыми, технологически продвинутыми схемами, в 2026 году по-прежнему массово работают более простые сценарии социальной инженерии:
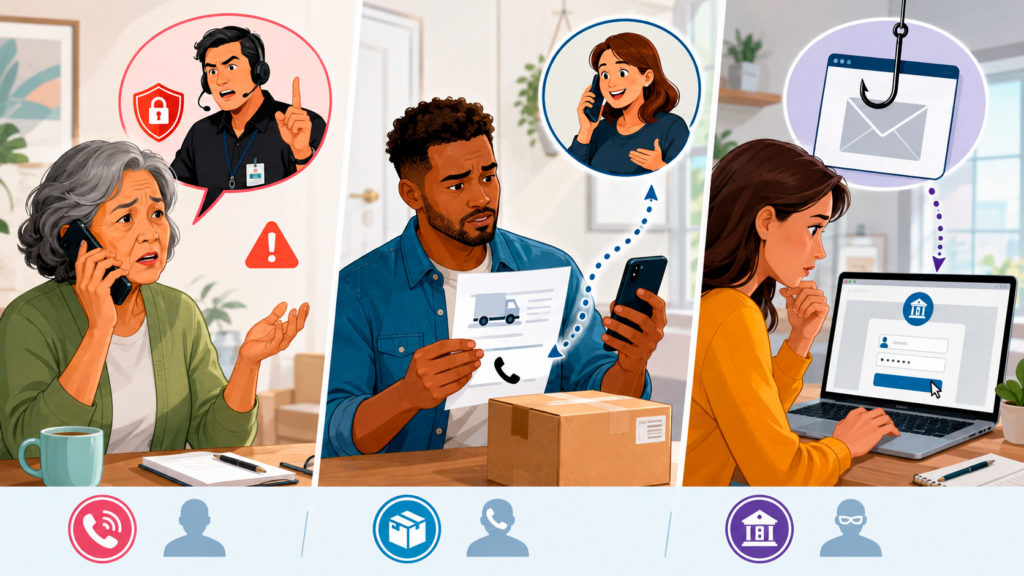
- звонок «от службы безопасности банка». Классика жанра: мошенник представляется сотрудником банка, сообщает о «подозрительной операции» по карте и убеждает жертву назвать код из смс или самостоятельно перевести деньги на «безопасный счёт»;
- вынужденный обратный звонок. Отдельно набрала распространение схема, при которой жертве сначала звонят якобы от сервиса доставки, цветочного магазина или кафе, а затем убеждают её самостоятельно перезвонить на номер, который на самом деле принадлежит мошеннику, — тем самым обходя часть автоматических систем защиты от подозрительных входящих звонков;
- фишинг через государственные сервисы. Мошенники эксплуатируют тот факт, что на портале «Госуслуги» хранится большой объём персональных данных — ФИО, дата рождения, паспортные данные, СНИЛС, ИНН, — выманивая доступ к личному кабинету жертвы под предлогом «подтверждения данных» или «продления заявки».
Что реально гарантирует 161-ФЗ, если деньги уже похищены
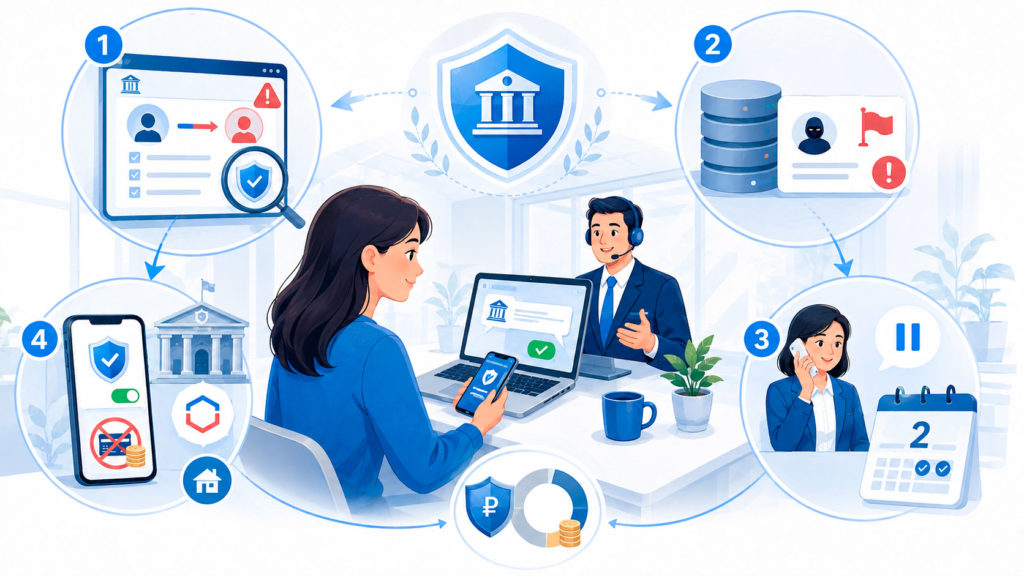
 Федеральный закон № 161-ФЗ «О национальной платёжной системе» обязывает банки и других операторов платёжных систем противодействовать переводам, которые совершаются под воздействием мошенников, а информацию обо всех подобных случаях и попытках передавать в централизованную базу данных Банка России. На практике этот механизм работает так:
- банк обязан проверять операции клиента на признаки мошенничества — Банк России утвердил шесть конкретных признаков перевода без добровольного согласия клиента своим приказом;
- если получатель перевода уже числится в базе мошеннических реквизитов Банка России, банк обязан приостановить операцию и выдержать «период охлаждения» — как правило, два дня, — в течение которых сотрудники банка свяжутся с клиентом для подтверждения его реальных намерений;
- отдельно с 2025 года любой гражданин может установить самозапрет на выдачу ему кредитов и займов — как полный, так и частичный (например, только в банках или только в микрофинансовых организациях), — оформив его дистанционно через портал «Госуслуги» или, с сентября 2025 года, лично через МФЦ.
Важная оговорка, о которой часто забывают: даже эти механизмы не гарантируют автоматического возврата денег в каждом случае мошенничества. Доля средств, которые банки фактически возместили пострадавшим клиентам, во втором квартале 2026 года составила около 7% от общей похищенной суммы — это заметный рост по сравнению с более ранними периодами, но всё ещё далеко не полное покрытие ущерба. Возврат зависит от того, попал ли получатель перевода в базу данных Банка России до совершения операции, а также от того, насколько быстро сам пострадавший обратился в банк и в правоохранительные органы после инцидента.
Что делать, если вы уже стали жертвой
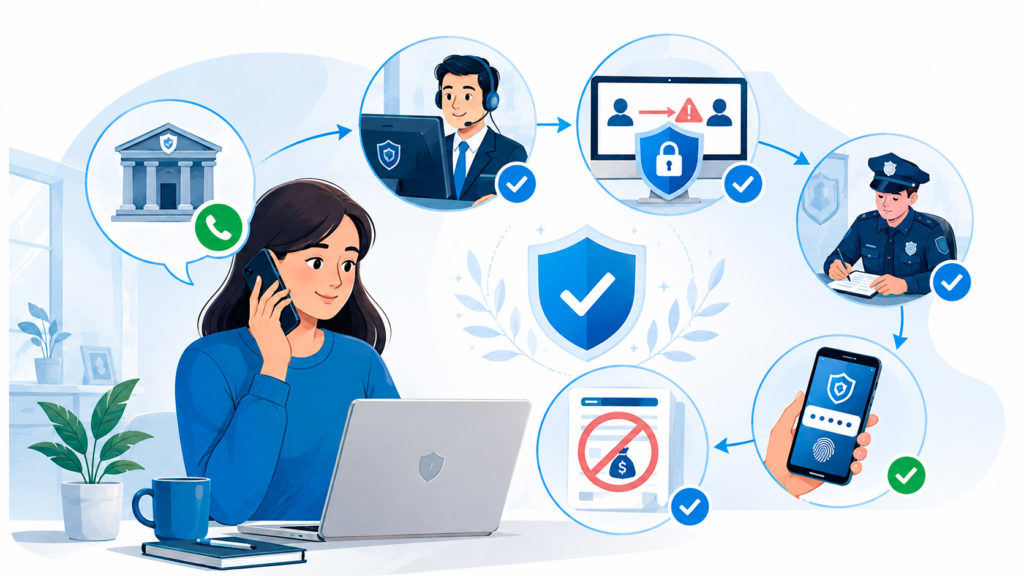
Если перевод уже совершён под воздействием мошенников, важна скорость реакции:
- Незамедлительно позвонить в банк по официальному номеру с обратной стороны карты (не по номеру, который дали в ходе разговора с предполагаемым «сотрудником банка») и заявить о несогласии с операцией.
- Попросить банк зафиксировать заявление о переводе без добровольного согласия — это основание для передачи данных в централизованную базу Банка России и для последующего рассмотрения вопроса о возврате средств.
- Подать заявление в полицию — для дальнейшего розыска и для использования собранных материалов при возможном судебном взыскании.
- Установить самозапрет на кредиты через портал «Госуслуги», если есть основания опасаться, что злоумышленники также получили доступ к личным данным, достаточным для оформления кредита от имени жертвы.
- Может ли банк отказать в возврате денег, если клиент сам назвал код из смс мошеннику? Да, такой сценарий существенно усложняет возврат средств, поскольку формально операция была подтверждена самим клиентом, пусть и под воздействием обмана. Тем не менее заявление о несогласии с операцией всё равно стоит подать — оно передаётся в базу данных Банка России и может помочь предотвратить дальнейшее использование похищенных реквизитов мошенниками против других жертв.
- Как отличить дипфейк-видеозвонок от настоящего в моменте разговора? Надёжного универсального способа распознать качественный дипфейк «на глаз» в реальном времени не существует — именно поэтому банки переходят на многофакторную защиту, не полагающуюся на один канал подтверждения. Практический совет: при любой срочной просьбе перевести деньги от «родственника» или «руководителя» по видеосвязи стоит перепроверить личность через отдельный, заранее известный канал связи — например, позвонить на обычный, привычный номер этого человека, а не тот, с которого поступил подозрительный звонок.


